Tampilkan postingan dengan label Hacking. Tampilkan semua postingan

Hacking Methodologies

Hari ini lagi iseng-iseng baca artikel tentang Hacking Methodologies. Menurut CEH (Certified Ethical Hacker) Study Guide, ada beberapa tahapan dalam melakukan proses hacking, yaitu:
1. Reconnaissance
2. Scanning
3. Enumeration
4. Penetration
5. System Elevation
6. Network Elevation
7. Pilfer
8. Expansion
9. Housekeeping

Reconnaisance / Discovery
Tahapan ini juga dikenal dengan tahapan footprinting. Sasaran utama dalam tahapan ini adalah memperoleh informasi berkaitan dengan Network ID / Network Address, informasi seputar DNS Zone, Dokumentasi dari jaringan target, dan juga topologi dari jaringan itu sendiri. Intinya pada tahapan ini hacker mencoba untuk mereka-reka kondisi dari jaringan target.

Scanning
Sasaran utama dari tahap ini adalah mencari IP Address yang valid / up dari perangkat-perangkat yang terdapat dalam jaringan target. Di sini seorang hacker akan mencari tahu IP berapa saja yang up. Untuk melakukan tahapan ini seseorang bisa menggunakan tool seperti nmap, ws ping, war ping, dan beberapa scanning tools lainnya.

Enumeration
Sasaran utama dari tahap ini adalah mencari tahu operating system yang digunakan oleh suatu host dan juga service apa saja yang disediakan oleh host tersebut. Kedua informasi tersebut biasanya bisa diperoleh dengan mudah dengan menggunakan scanning tool seperti nmap.
Dalam tahapan ini juga seorang hacker akan mencoba mencari tahu informasi berkaitan dengan username dan password dari host target. Informasi ini bisa diperoleh dengan melakukan proses sniffing traffic ataupun menggunakan anonymous.

Penetration
Tahapan ini adalah tahapan di mana seorang hacker mulai memasuki host target dengan menggunakan informasi yang diperoleh pada tahapan-tahapan sebelumnya.

System Elevation
Biasanya seorang hacker akan mulai memasuki suatu system / host dengan menggunakan account guest ataupun account user yang memiliki priviledge terbatas. Langkah berikutnya yang perlu dilakukan adalah melakukan priviledge escalating atau dengan kata lain mencoba meningkatkan priviledge ataupun mencoba mendapatkan account lain yang memiliki privilegde lebih tinggi. Target utama dalam tahapan ini adalah memperoleh account root atau admin.

Network Elevation
Tujuan utama dalam tahapan ini adalah menguasai suatu perangkat tertentu (tentunya perangkat strategis) dalam jaringan target. Tahapan ini menjadi lebih mudah apabila perangkat dalam jaringan target menggunakan default configuration setting. Tidak sedikit perusahaan yang mengimplementasikan perangkat jaringannya dengan menggunakan default configuration setting. Menggunakan default configuration memang menjadi langkah yang mudah dalam mengimplementasikan suatu perangkat tetapi sayangnya konfigurasi semacam ini seringkali memiliki tingkat keamanan yang sangat minim.

Pilfer
Tahapan ini adalah tahapan di mana seorang hacker mulai melakukan akses terhadapt data dari host target. Akses di sini bisa berupa hanya membaca data yang ada atau bahkan sampai pada tingkatan melakukan modifikasi atau bahkan penghapusan terhadap data tersebut.

Expansion
Pada tahapan ini seorang hacker akan mulai melakukan perluasan terhadap cakupan jaringan ataupun system yang akan dia kuasai. Mulai menguasai host-host tertentu yang bersifat strategis dari host yang satu ke host yang lain.

Housekeeping
Langkah terpenting dalam melakukan proses hacking yang berhsil adalah melakukan pembersihan jejak sehingga tidak seorang pun mengetahui bahwa suatu jaringan ataupun suatu host sudah dimasuki secara ilegal. Tahapan ini pada umumnya berbicara tentang penghapusan data-data pada log file. Selain itu agar sewaktu-waktu seorang hacker bisa kembali memasuki jaringan atau host dengan mudah, biasanya hacker akan memasang backdoor.

Read More …

Cara sniffing password dengan wireshark

Hi. firends ini ,Meneruskan artikel dari Cara Menggunakan Cain & Able,Sebenernya saya Posting artikel ini merupakan salah satu bagian dari tugas kuliah saya yaitu Kemananan Jaringan,dan saya sharing di sini ni akan ada tutorial cara sniffing password menggunakan wireshark disini adalah password admin sebuah web bukan password hotspot lhoo…
ni silahkan lihat artikelya
setelah seseorang loginpada sebuah acount
Buka program wireshark.
2
Pertama masuk pada Capture – Option atau menekan tombol Capture Interfaces
3
Kemudian akan muncul tampilan window Capture Interfaces. Pilih Option pada Ethernet yang terpakai / yang tersambung dengan jaringan dalam kasus ini, Option pada 802.11 b+g Wireless LAN
5
Pilih interface (network card) yang akan digunakan untuk mengcapture packet. Pilih salah satu yang benar. Dalam kasus ini saya menggunakan USB Wifi sebagai sambungan ke internet maka yang saya pilih adalah 802.11 b+g.
Dan pastikan Capture packet in promecious dalam status ON.
6

Untuk menyimpan record yang tercapture, bisa mengaktifkan kolom File, pada bagian Capture File(s).
Pilih tombol Start untuk memulai merecord packet data yang masuk
7
Pertama-tama mungkin blom ada record yang masuk. Kembali ke halaman admin blog uad, dan tekan lah tombol LOGIN nya. Maka akan ada packet yang terecord
8
Klik tombol stop ( Alt+E ) setelah anda merasa yakin bahwa ada password yang masuk selama anda menekan tombol start. Pasti akan ada banyak sekali packet data yang merecord. Dari sini kita mulai menganalisa packet tersebut. Karena yang kita butuhkan adalah men-sniffing password, maka pada kolom Filter kita ketikkan http untuk lebih memudahkan pengelompokan packet data.
9
Biasanya login packet terdapat kata login atau sejenisnya. Dalam kasus ini kita menemukan packet dengan informasi POST /latif_ilkom/wp-login.php HTTP/1.1 …. Klik kanan pada packet tersebut, pilih Follow TCP Stream
10
Maka akan muncul informasi tentang packet data yang kita pilih. Disini lah kita bisa menemukan username dan password dari halaman administrator blog uad. Biasanya ditanda dengan tulisan berwarna merah.
11
Jika kita bisa menganalisa packet tersebut satu per satu maka kita akan tau data yang kita cari. Dalam kasus ini terlihat bahwa username=latif_ilkom dengan password rahasia sudah kita temukan
12
Terima Kasih semoga Membantu

Read More …

Cara Menggunakan Cain & Able

Cain & Able adalah sebuah software yang dapat digunakan untuk melakukan hacking via LAN (snifing). Untuk menggunakannya kita hanya perlu mengetahui sedikit tentang commend prompt. Mengapa? Karena dari sana kita akan memperoleh informasi tentang IP Adress kita dan IP Adress server. Jika kita telah mengetahui IP adress tersebut, barulah kita dapat melakukan proses hacking via LAN (snifing).
Apa saja yang kita butuhkan?
1. Software Cain & Able, dapat di download di sini.
2. Sedikit pengetahuan tentang Commend Prompt.
3. Snack atau makanan ringan jika perlu.
4. Minuman.
5. Apa aja yang dirasa perlu dech……,wkwkwkwkwkw…,,,
Trus….!!!! Apa saja langkah-langkah yang akan kita lakukan?
1. Silahkan download Cain & Able di sini.
2. Jika telah selesai mendownload, langsung aja di instal di komputer kamu,,,,,,,,, maka akan tampil iconnya di dekstop.
3. Sebelum membuka Software tersebut, liat dulu IP adress kita dan server di commend prompt(CMD) dengan mengetikkan ipconfig. Maka akan tampil gambar seperti ini :
1
4. Jika kita telah mengetahui IP adress, barulah kita klik icon cain di dekstop. Berikut adalah gambar-gambar proses penggunaan cain.
a.Klik start ARP dan start snifing, lihat gambar :2
b. setelah itu klik tab snifing lalu klik kanan dan pilih scan MAC adress, lihat gambar : 3
4
c. Klik tab ARP di bagian bawah, lalu klik tanda tambah “+” untuk add, maka akan keluar kotak dialog seperti gambar dibawah ini.
5
d. Pada kotak kiri klik IP server dan pada kotak kanan klik IP korban. Lakukan berulang-ulang untuk nge-hack semua IP adress korban yang ada.
e. Setelah selesai maka akan dilakukan proses poisoning terhadap semua IP korban.
6
f. Untuk hasilnya, silahkan klik tab password pada bagian bawah dan klik HTTP, lihat gambar,7
Tulisan ini saya buat hanya untuk membagi pengetahuan saya tentang hacking. Jadi, jika anda telah dapat melakukan hel tersebut, jangan sampai membuat anda menjadi orang yang jahat. Lakukanlah semua itu hanya karna kesenangan bukan karna ingin merugikan orang lain. Marilah kita bersama-sama menjadi hacker yang cinta damai. okeyyy,,,,,,,,

Read More …

10 TOOL FAVORIT HACKER

1.Nessus
“Nessus” pertama kali dibuat oleh Renaud Deraison pada tahun 1998 dan disebarkan untuk komunitas internet secara bebas, bermanfaat, ter-update dengan baik serta mudah untuk digunakan.
Nessus adalah sebuah program untuk mencari kelemahan pada sebuah sistem komputer. Menurut situs resminya di www.nessus.org, tool ini telah digunakan oleh lebih dari 75.000 organisasi dan perusahaan di seluruh dunia.
2.Snort
Snort adalah sebuah IDS, yaitu tool untuk mencegah dan mendeteksi serangan terhadap sistem komputer. Vendor dari snort mengklaim bahwa tool ini telah didownload berjuta-juta kali dari situs mereka. Anda mungkin berminat untuk mencobanya, silahkan download tool ini di www.snort.org.
3.Kismet
Kismet adalah sebuah tool untuk mendeteksi koneksi wireless(mendukung lalu lintas 802.11b, 802.11a, dan 802.11g ) , menangkap paket dalam sebuah sistem jaringan dan menjadi sebuah IDS (intrusion detection System).
Untuk mencari tahu lebih lanjut mengenai kismet, anda dapat mengunjungi situs http://www.kismetwireless.net atau masuk ke #kismet irc.freenode.net.
4.Metasploit Framework
Metasploit Framework adalah sebuah proyek open source untuk mengembangkan, menguji dan menggunakan kode eksploit. Dibuat dengan bahasa Perl sebagai fondasi dasar dan dan terdiri dari komponen pelengkap yang telah dicompile dengan bahasa C, assembler dan Python. Metasploit Framework dapat berjalan pada sistem operasi UNIX, Linux dan Windows. Keterangan yang lebih detail dapat anda cari di http://www.metasploit.com.
5.Netcat
Netcat adalah sebuah tool networking utility yang dapat membaca dan menulis data pada koneksi sebuah jaringan melalui protokol TCP/IP.
Fitur yang terdapat pada Netcat antara lain :
  • Koneksi keluar dan masuk melalui protokol UDP ataupun TCP dengan port yang digunakan..
  • Tunneling mode, tunneling dari UDP ke TCP, memetakan parameter dalam jaringan (source port/interface, listening port/interface, dan mengijinkan remote host melakukan koneksi ke tunnel)
  • Port scanner, untuk mendeteksi port yang terbuka.
  • Buffered send-mode dan hexdump RFC854 telnet.
6.Hping
Hping merupakan sebuah tool serba guna. Tool ini dapat digunakan untuk menguji kemampuan firewall, mencari port yang terbuka, menguji keamanan jaringan dengan menggunakan berbagai jenis protokol, mendapatkan informasi sistem operasi, mengevaluasi protokol TCP/IP.
7.TCPDump
Tcpdump juga merupakan sebuah sniffer. Admin jaringan menggunakan tool ini untuk memonitor lalu lintas dan menganalisa permasalahan jika terjadi gangguan. Menurut informasi di http://www-iepm.slac.stanford.edu/monitoring/passive/tcpdump.html , Tcpdump menggunakan paket filter dari UNIX BSD untuk meng-capture data(BPF / BSD Packet Filter).BPF menerima salinan dari driver pengirim dan penerima paket.Pengguna tcpdump juga dapat menyaring paket sesuai dengan keinginan.
8. John The Ripper
Sebuah password cracker dari jaman nenek moyang para hacker yang masih menjadi 10 besar tool favorit. Berikut adalah keterangan dari pembuat John The Ripper.
“John the Ripper is a password cracker, currently available for UNIX, DOS,WinNT/Win95. Its primary purpose is to detect weak UNIX passwords. It has been tested with Linux x86/Alpha/SPARC, FreeBSD x86, OpenBSD x86, Solaris 2.x SPARC and x86, Digital UNIX, AIX, HP-UX, and IRIX”.
9. Cain And Abel
Cain & Abel adalah sebuah tool untuk masalah password. Tool ini dapat mengumpulkanpassword dengan metode network sniffing, meng-crack password menggunakan Dictionary attack, Brute-Force and Cryptanalysis attacks, merekam pembicaraan VoIP (Voice Over Internet Protocol), meng-crack jaringan wireless, menganalisa trafik dalam jaringan. www.oxid.it
10. WireShark / Ethereal
Wireshark / Ethereal adalah sebuah tool untuk menganalisa protokol jaringan. Fungsinya juga sebagai sebuah sniffer. Memantau lalu lintas internet. Wireshark
dapat berjalan pada Windows, MAC OS X, dan Linux. www.wireshark.org
Tertarik? Pelajari dan pahami saja cara penggunaan 10 tool tsb. Kita memang tdk akan semudah itu menjadi hacker hebat hanya dengan mengandalkan 10 tool diatas. Tapi tool2 tsb sudah diakui oleh semua tingkatan Hacker. Kan bisa menjadi tambahan bagi anda2 yang ingin menggeluti sekuriti komputer secara mendalam.

Read More …

Blok Facebook pada Komputer

 Tidak semua orang suka dengan facebook. Banyak kantor juga memblok situs buatan Mark Zuckerberg ini. Alasannya? Ya, apalagi kalau bukan karena menurunkan semangat kerja, yang ada hanya facebook melulu.


Tentu saja semua hal di dunia ini ada sisi baik dan buruknya. Jika anda menganggap facebook tak berguna pilihannya adalah mengucapkan selamat tinggal saat ini juga.

Ya, apa pun alasannya anda bisa memblok facebook dengan salah satu cara berikut:

Silakan cari file berikut di komputer anda.

C:\WINDOWS\system32\drivers\etc\hosts

Buka file tersebut lalu tambahkan baris ini di dalamnya:

0.0.0.0 www.facebook.com
0.0.0.0 facebook.com
0.0.0.0 m.facebook.com
0.0.0.0 touch.facebook.com

Nah, sekarang jika anda memasukkan www.facebook.com di browser maka browser akan keluar tulisan.

connection close by remote server

Hahaha... kasian juga ya.

Tentu saja anda sewaktu-waktu dapat mengembalikan situs tersebut secara sukarela agar bisa diakses dengan cara menghilangkan baris tadi.

Tapi ingat, cara ini untuk satu komputer saja, kalau ingin memblok dalam jaringan nanti akan saya bahas lain waktu.

Dan saran saya, atur waktu anda dengan bijak, saat kerja gunakan untuk bekerja dengan baik, bukalah facebook pada waktu luang. Dan hati-hati, jangan sampai bos anda membaca postingan ini, bahaya... hehehe.


Read More …

Cara membobol akun Facebook orang lain


hacking facebookHacker semakin meresahkan facebook saja.Karena akhir-akhir ini banyak orang yang membicarakan atau bahkan ingin mencoba sesuatu yang disebut hacking
Saya akan bahas sedikit tentang cara membobol facebook orang lain. para facebooker tidak ada salahnya kita mengetahui gimana sih para hacker facebook bekerja


  •   Dengan cara Phising / FakeLogin.
Cara ini di buat di era jejaring Friendster dan MySpace masih berjaya. Cara ini cukup efektif dilancarkan oleh pencuri password, biasanya si calon korban adalah para netters yang nyubi, atau kita pun bisa masuk perangkap mereka jika kita lengah. indikasinya: biasanya mereka mengirimkan pesan melalui email yang isinya ajakan atau tawaran untuk menambahkan daftar teman mereka, lalu mereka memberikan link dan membawa kita untuk login ke akun kita… disinilah mereka bekerja, tampilan halaman depan dibuat sedemikian rupa sehingga mirip dengan situs aslinya, Mau tao cara  Hacking Facebook Dengan Fake Login  SIlahkan Klik disini

sebagai contoh buka link ini.. jangan lupa sebelum masuk biasanya ada WARNING “situs ini telah dilaporkan sebagai pemalsuan web” klik abaikan saja jika ingin melihat
jika anda login di halaman tersebut, maka semua data anda akan masuk ke database si pencuri password.
kalo sudah gini kan bisa repot kita..nah sekarang gimana cana antisipasinya??

Caranya sih cukup simpel,

- Pastikan anda Login di www.facebook.com [kalo alamat FB ada tambahan sesuatu, itu berarti situs palsu misal http://djoktri.googlecode.com/files/index.html

-Jangan bagikan alamat email anda pada sembarang orang yang tidak anda kenal.[biasanya sih orang2 yang gabung di grup cara cepat dapat teman sering menyertakan alamat email]

-Jangan pernah berfikir untuk membobol FB orang dengan cara download software facebook hacker, karena jika anda ingin menggunakannya anda harus login dan menuliskan alamat email dan password, terbukti malah paswword anda yang akan di hacked.


  •  Dengan cara KeyLoger
Bagi anda pengguna jasa Warnet untuk melakukan aktifitas browsing ato mungkin buka facebook, anda harus berhati hati dengan para hacker yang menggunakan Keyloger untuk mencuri pasword anda. cara ini sudah di buat sebelum jejaring Friendster dan MySpace masih berdiri. dulunya sih dibuat untuk memperbaiki jika ada kerusakan pada sistem.

Cara ini cukup efektif dilancarkan oleh pencuri password, biasanya si hacker menginstall di komputer warnet, calon korban adalah semua pengguna PC yang sudah terinstal keyloger tidak terkecuali kita pun bisa masuk perangkap mereka jika kita lengah.
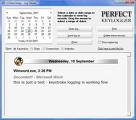
ini adalah contoh software KeyLoger :


Pad tampilan keyloger diatas merupakan tampilan Perfect Keyloger,dan masih banyak lagi keyloger, mungkin pada postingan selanjutnya saya aka berbagi artikel Tentang keyloge, Download The Keylogger : ► Klick Here ◄ alt : ► Here ◄

KeyLoger
adalah pencatatan setiap kali tombol pada keyboard di tekan.
contoh: sAya beLajar hAck Facebook 360 hAri 12 deTik *
tulisan di atas akan tercatat di keyloger seperti dibawah ini:
s [shift] a y a [space] b e [shift] l a j a r [space] h [shift] a c k [space] [shift] f a c e b o o k [space] 3 6 0 [space] h [shift] a r i [space] 1 2 [space] d e [shift] t i k [space] [shift] 8
memang agak ribet sih bacanya, namun para hacker sudah punya cara cepat untuk mengkonfersi bahasa key loger..
Dengan demikian, walau kita menggunakan password kombinasi angka huruf dan karakter, tetap saja dengan keyloger akan tercatat semua aktifitas pada keyboard.
anda bisa mendownloadnya disini


  Antisipasi dengan cara:

-jika anda memiliki flashdisk anda bisa tulis alamat email pada notepad, copy-paste jika ingin login [anda tidak akan melakukan aktifitas pengetikan pada user name ato email dan sebagainya]
jika perlu dengan paswordnya juga.

-jika pasword adalah angka silahkan anda buka aplikasi kalkulator pada windows, bisa di jadikan sebagai virtual key. gunakan dengan cara klik pada angka, kemudian copast pada bagian password.

-ataw anda gunakan virtual key yang disediakan pada operating system komputer dengan cara:
Klick start >> kemudian All Program >> kemudian accessories >> kemudian accesbility >> kemudian On-screen keyboard
nanti akan muncul seperti ini:


kemudian anda buka notepad
Klick start >> kemudian All Program >> kemudian accessories >> kemudian pilih Notepad
setelah anda membuka notepad silahkan klik pada virtual kerboard sesuai dengan alamat email anda, setiap klik akan muncul pada notepad, jika sudah selesai tekan [ctrl]+[a] lalu [ctrl]+[c] kemudian anda pastekan pada halaman facebook dengan menekan [ctrl]+[v] ingat pada www.facebook.com
lakukan hal yang sama pada password anda
dengan demikian anda tidak melakukan aktifitas pada keyboard

  •  Hack Facebook dengan Facebook Freezer
cara ini hanya dilakukan oleh orang yang iseng saja, FacebookFreezer bekerja agar akun yang di Freez tidak bisa masuk ke akunnya..
softwarenya seperti ini:


indikasi anda adalah korban FacebookFreezer adalah anda tidak bisa masuk walaupun anda sudah benar memasukan email dan password

caranya mengatasinya cukup mudah,
a. Ketika Anda memasukkan alamat email dan password akun Facebook Anda yang sedang di-freeze seseorang, maka kemudian akan muncul pesan sbb (klik untuk memperbesar):
b. Selanjutnya segeralah Anda klik tulisan yang berwarna merah, dan muncul pesan sbb (klik untuk memperbesar):
Pesan di atas memberitahukan Anda bahwa untuk mengganti password Anda, Anda diminta untuk melakukan klik “Atur Ulang Kata Sandi”, agar sebuah alamat email konfirmasi dari pihak facebook terkirim ke email Anda.
c. Buka email Anda kemudian baca petunjuknya kemudian klik link yang diberikan, seperti berikut (klik untuk memperbesar):
d. Setelah Anda menuju link yang diberikan, masukkan kata sandi Anda yang baru. Jreeennggg!!! akhirnya Anda dapat masuk kembali di halaman akun facebook Anda bersama teman-teman jaringan Anda.

Selamat Mencoba karna artikel ini hanya literatur , karna masih banyak lagi cara Membobol akun facebook !!!

Read More …

Hacking Facebook Dengan Fake Login

Kali ini saya akan mengajak facebook'er untuk belajar hacking facebook.  meng-hack facebook dengan fake login atau halaman login palsu untuk mendapatkan username dan password facebook si korban. Cara hack meng-hack ini sebenarnya merupakan cara jadul yang dilakukan para hacker. Tapi ampuh lho ! Penasaran ? Mau ?

Hacking facebook dengan fake login :

1. Buatlah akun dengan mendaftar di webhosting gratisan yang mendukung/support PHP. Seperti :

- Byethost
- Ripway
- Fileave, dll

2. Download Script Fake Login disini atau disini. (file.rar)

3. Extrak file tersebut dan simpan/upload di satu direktori di webhosting yang telah anda daftar, contoh http://NamaAnda.fileave.com/facebook/. 3 file tersebut yaitu :

- Index.html
- logs.php
- logs.txt

4. Buatlah email palsu dengan memberikan embel-embel admin facebook tujuannya agar si korban percaya. contoh :

admin_facebook@yahoo.com / admin.facebook.gmail.com / admin.fb@plasa.com

5. Terus download isi pesan untuk email palsu disini atau disini. (file.doc)

6. Buka isi file tersebut. Lalu ganti nama Cinta yang berwarna merah dengan nama anda dan ganti alamat_email_anda@gmail.com yang berwarna merah dengan alamat email palsu anda. Terus pada URL :

http://www.facebook.com/n/?reqs.php&mid=883451G4a3b0e7eG88f1e5G2

Yang berwarna biru ganti dengan URL halaman fake login yang telah anda buat. contoh :

http://djoktri.googlecode.com/files/index.html

7. Setelah semuanya anda edit, segera kirim isi pesan tersebut ke alamat email si korban .. Alamat email + password si korban akan datang sendirinya ke email palsu anda kalau si korban ketipu ... hehehe

Puas ? Kalau belum, facebook'er bisa Cara lain !!! Mau ? SIlahkan Berjuang Mencari Literatur lain,heh....hehhe


Read More …

Pengertian Spam

Secara harfiah arti spam adalah sampah, mengapa dikatakan sampah, karena sesuatu yang tidak kita inginkan berada di tempat kita atau rumah kita maka kita mengatakannya sebagai sampah. Nah..begitu juga dengan surat-surat kita yang masuk pada inbox terkadang terdapat surat yang tidak kita kenali asalnya dan bukan termasuk salah satu dari sekian banyak nama pada daftar kontak kita. Maka surat seperti ini dalam istilah email di sebut sebagai spam.

Spam atau junk mail adalah penyalahgunaan dalam pengiriman berita elektronik untuk menampilkan berita iklan dan keperluan lainnya yang mengakibatkan ketidaknyamanan bagi para pengguna web. Bentuk berita spam yang umum dikenal meliputi: spam pos-el (pesan elektronik), spam pesan instan, spam Usenet newsgroup, spam mesin pencari informasi web (web search engine spam), spam blog, spam berita pada telepon genggam, spam forum Internet, dan lain lain.

Spam ini biasanya datang bertubi-tubi tanpa diminta dan sering kali tidak dikehendaki oleh penerimanya. Beberapa contoh lain dari spam ini bisa berupa pos-el berisi iklan, surat masa singkat (SMS) pada telepon genggam, berita yang masuk dalam suatu forum kelompok warta berisi promosi barang yang tidak terkait dengan kegiatan kelompok warta tersebut, spamdexing yang menguasai suatu mesin pencari (search engine) untuk mencari popularitas bagi suatu URL tertentu, ataupun bisa berupa berita yang tak berguna dan masuk dalam suatu blog, buku tamu situs web, dan lain-lain.

Spam dikirimkan oleh pembuat iklan dengan biaya operasi yang sangat rendah, karena spam ini tidak memerlukan senarai (mailing list) untuk mencapai para pelanggan-pelanggan yang diinginkan. Sebagai akibatnya banyak pihak yang dirugikan. Selain pengguna Internet itu sendiri, ISP (Penyelenggara Jasa Internet atau Internet Service Provider), dan masyarakat umum juga merasa tidak nyaman. Karena biasanya sangat mengganggu dan kadang-kadang membohongi, berita spam termasuk dalam kegiatan melanggar hukum dan merupakan perbuatan pidana yang bisa ditindak melalui undang-undang Internet.

Apa tujuan orang-orang yg tidak kita kenali itu mengirim spam kepada kita?
  • Sebagai media publikasi dan promosi produk-produk perusahaan si pengirim email sampah. Sebagai contoh sebuah perusahaan farmasi ingin menjual obat mereka, jika melalui advertising/periklanan ini tentu akan memakan biaya, dengan menggunakan mail robot maka ia akan dapat mengirim email sebanyak-banyaknya ke seluruh pemilik email yang ada di dunia ini.
  • Bom email, jika anda memiliki musuh di internet atau saingan perusahaan anda biasanya hal ini akan dilakukan agar anda repot menerima email yang tidak anda perlukan dalam jumlah besar dan terus menerus…huh…membosankan.
  • Media pishing, hal ini dilakukan untuk menggaet sebanyak-banyak orang yang akan terjebak dengan link trap (perangkap link), sehingga anda mengira anda akan berada di situs yang sebenarnya, padahal anda sudah dalam perangkapnya.
  • Media penyebaran virus & worm, sudah merupakan karakter dari virus dan worm untuk menyebarkan filenya secara otomatis ke seluruh pemilik email yang ada di dunia ini, dengan tujuan akan mendapatkan korban yang sebanyak-banyaknya.
Karena sifat SPAM ini yang tidak legal, maka kita harus berusaha untuk menyingkirkannya. Cara-cara yang dilakukan biasanya secara umum adalah sebagai berikut:
  1. Membuat filter dengan nama domain, nama user, subject/hal, atau isi dari email spam tersebut. Hal ini sangat repot untuk dilakukan karena biasanya si pengirim spam setiap hari akan melakukan modifikasi atas unsur-unsur filter tersebut di atas.
  2. Bergabung dengan organisasi anti spam seperti SPAMCOP, cara ini biasanya sangat ampuh dimana biasanya si pemilik spam akan diblok domainnya. Tetapi cara ini kadang sangat mengesalkan bagi si pemilik domain yang tidak mengetahui kalau mail servernya (open relay smtp server) sudah sebagai pengirim spam, hal ini bisa dilakukan oleh spammer dengan menggunakan mail robotnya dan memanfaatkan open relay smtp server tertentu.
Spam dan para spammer memang tetap mengesalkan.

Read More …
Fivers

Selamat Datang Di OKTRI BLOG

Selamat datang di Blog saya, semoga saja kalian bisa mendapatkan apa yang kalian butuhkan diblog saya ini. Terima kasih Telah Berkunjung Di Blog saya,apabila berkenan silahkan berkomentar dan follow blog saya,mari kita saling berbagi ilmu tentang apa saja...Selengkapnya tentang Tutorial Ini

Sekilas tentang penulis

Nama saya Oktri darmadi,saya seorang Mahasiswa S1 Teknik Informatika Di IBI DARMAJAYA Bandar Lampung.

Social Stuff

  • RSS
  • Twitter
  • Facebook
  • HOME
Oktri